➡️ Cosa succede
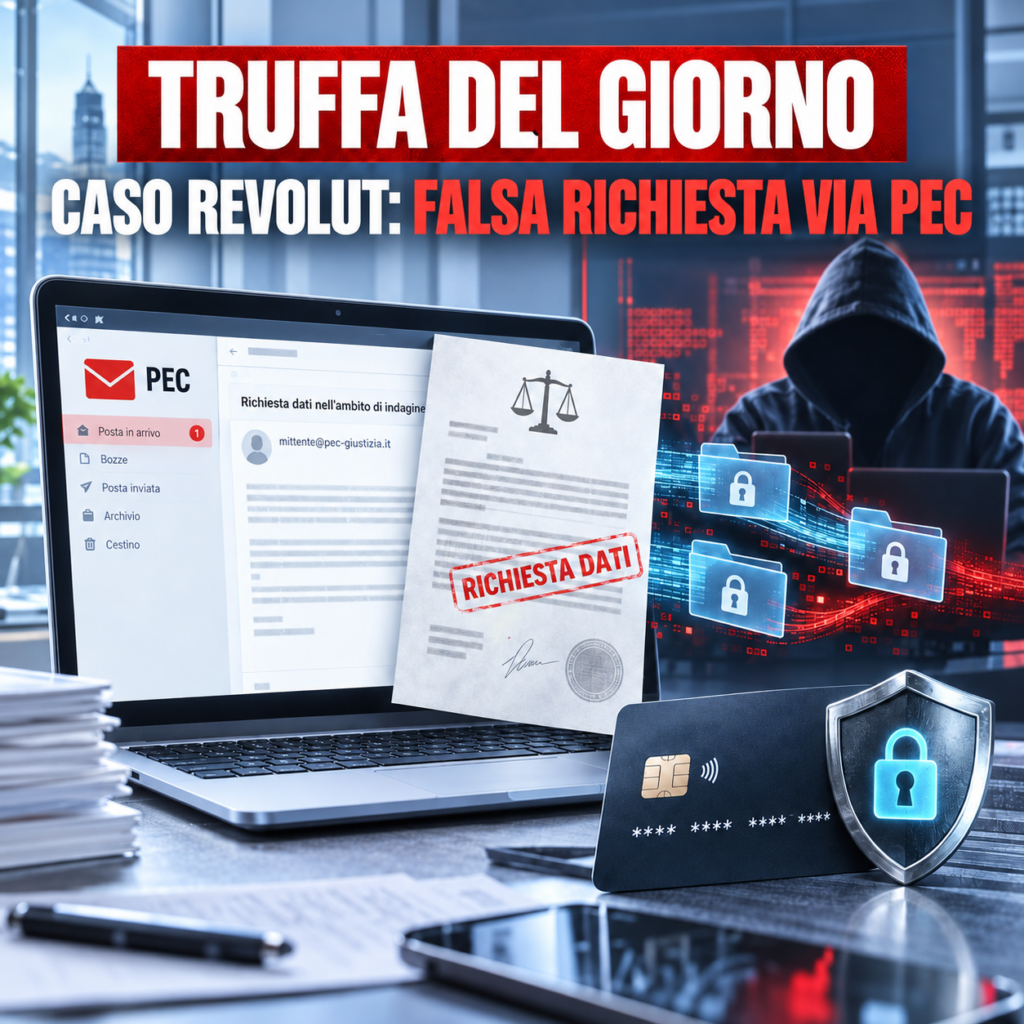
Gli attaccanti entrano nella PEC di una Prefettura dopo averne sottratto le credenziali attraverso un programma malevolo. Da quella casella autentica inviano a Revolut falsi ordini europei di indagine. Le richieste sembrano credibili perché provengono realmente da un indirizzo istituzionale e includono documenti apparentemente ufficiali. Fingendosi un’autorità giudiziaria, chiedono alla banca i dati dei titolari collegati a determinate transazioni. Revolut consegna così informazioni relative a centinaia di clienti, pur senza una compromissione diretta dei suoi sistemi software. Il gruppo sostiene poi di possedere 147 GB di documenti delle forze dell’ordine e chiede a Revolut un riscatto di tre milioni di dollari in Monero. La trappola è fidarsi della sola provenienza della PEC senza verificare, attraverso un canale indipendente, identità e competenza di chi presenta la richiesta.
Fonte: Corriere della Sera
🎯 Dove ci fregano
- La richiesta parte da una PEC istituzionale autentica ma violata.
- I documenti allegati imitano atti giudiziari ufficiali.
- Gli attaccanti indicano transazioni realmente visibili sulla blockchain.
- L’autorevolezza del mittente riduce i controlli.
- PEC autentica e richiesta legittima vengono considerate la stessa cosa.
📌 Come non cascarci
- Non considerare sicura una richiesta solo perché arriva via PEC.
- Verifica il mittente usando recapiti trovati autonomamente.
- Controlla che l’ufficio abbia davvero la competenza dichiarata.
- Invia dati sensibili solo attraverso procedure tracciate e autenticate.
- Se sei cliente Revolut, considera valide solo le comunicazioni ricevute dai canali ufficiali.
Parole chiave: Revolut · PEC · Prefettura · dati personali · falso ordine · riscatto · Monero